Les navigateurs enrichis à l'IA présentent des failles de sécurité importantes, d'autant plus si vous leur donnez accès à vos comptes
Les chercheurs de Cato Networks ont par exemple découvert une faille nommée HashJack, qui exploite le symbole # dans les URL pour les tromper. Cette attaque, simple mais efficace, utilise les fragments d'URL, habituellement inoffensifs, pour cacher des instructions malveillantes. Et bien entendu, les systèmes de sécurité traditionnels ne détectent pas cette attaque, car elle se déroule entièrement dans le navigateur.


Prenez le temps de faire le ménage dans les autorisations données aux applications tierces pour votre compte Google.
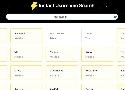
Un outil ultra simple pour vérifier si un nom de compte est disponible sur des tas de plateformes