Tim Berners-Lee a créé un assistant IA nommé Charlie, conçu pour protéger les données personnelles. Contrairement aux assistants comme Siri ou Alexa, contrôlés par des géants technologiques, Charlie agit uniquement pour l'utilisateur. Il stocke les données dans un espace sécurisé et contrôlé par l'utilisateur, demandant toujours son autorisation avant de partager des informations. Si l'utilisateur accepte, Charlie modifie légèrement les données pour éviter toute identification tout en fournissant des réponses précises aux services demandés. John Bruce, PDG d'Inrupt, la société de Berners-Lee, indique que Charlie sera d'abord proposé via des banques, puis potentiellement sous forme d'application mobile.


Selon une étude d'IDC, le nombre d'agents IA déployés devrait atteindre plus d'un milliard d'ici 2029, contre 28 millions fin 2023. La sécurité et la gouvernance restent des défis majeurs, notamment pour les entreprises réglementées. Une faille de sécurité chez McKinsey a exposé des données sensibles via des points d'accès API non sécurisés. Les entreprises doivent renforcer les contrôles aux jonctions entre agents et systèmes traditionnels. La couche sémantique et l'orchestration des agents sont désormais essentielles pour une IA fiable et scalable.
Des milliers de Français, dont des agents publics, chercheurs et professionnels, sont ciblés par des services de renseignement étrangers sur LinkedIn. Ces campagnes, révélées en 2018, continuent. Les cibles reçoivent des messages d'individus se présentant comme des recruteurs ou consultants, en réalité des espions, qui cherchent des experts pour rédiger des notes d'analyse ou participer à des tables rondes, avec des rémunérations attractives. Les espions flattent les cibles, les incitant à fournir des informations de plus en plus sensibles, voire classifiées, en sollicitant leur réseau. Les cibles, piégées, risquent de divulguer des informations secrètes.
Les lunettes connectées de Meta, présentées soulèvent de plus en plus de préoccupations concernant la vie privée. Dans cette enquête du journal Svenska Dagbaldet, des travailleurs kényans, employés par un sous-traitant de Meta, témoignent avoir vu des vidéos privées, incluant des scènes intimes et des informations sensibles, sans que les utilisateurs semblent en avoir conscience. Ces "annotateurs de données" aident à améliorer l'intelligence artificielle des lunettes en analysant ces contenus. Malgré les affirmations de Meta sur le contrôle de la vie privée, des tests montrent que les données sont souvent partagées avec l'entreprise, même lorsque l'utilisateur choisit de ne pas le faire. Les lunettes suscitent des questions sur la transparence et la protection des données, notamment en ce qui concerne leur traitement dans des pays comme le Kenya, où les réglementations peuvent différer de celles de l'UE.
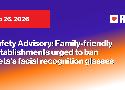
Une réalité derrière la diffusion des lunettes connectées est la crainte de diffusion d'images ou de vidéos sans le consentement des personnes. Plusieurs initiatives sont en train de se développer contre l'utilisation de ces lunettes. Dans cette prise de position du groupe "Fight for the Future" met en garde les lieux accueillant des familles contre ces lunettes.
La mise en place d'agents IA n'est pas comparable au lancement d'un logiciel dans une entreprise. Leur autonomie est une contrainte forte à prendre en compte. Selon le cabinet IDC, les entreprises pourraient subir des poursuites judiciaires, des amendes et des licenciements de DSI en raison de dysfonctionnements d'agents IA d'ici 2030. Les responsables IT peinent à mettre en place une gouvernance efficace. Les organisations risquent des sanctions de l'UE et des États américains pour non-respect des réglementations. Les experts soulignent la nécessité de renforcer les bonnes pratiques et la transparence pour éviter ces conséquences. Les DSI doivent adopter une approche proactive, assurer la traçabilité des actions des agents et impliquer des humains dans les tâches sensibles pour mieux se défendre en cas d'incident.
Les attaques DDoS hyper-volumétriques ont marqué l'année 2025, avec des volumes inédits, une rapidité extrême et une capacité d'adaptation en temps réel. Selon le rapport trimestriel de Cloudflare, 36,2 millions d'attaques ont été atténuées au troisième trimestre 2025, soit 170 % du total de l'année 2024. Ces attaques ciblent principalement les infrastructures réseau (71 % des cas) et utilisent des botnets comme Aisuru, capable de mobiliser des millions d'appareils compromis. Les cibles sont souvent choisies pour leur effet systémique, comme les télécoms ou les services publics. L'attaque contre La Poste en décembre 2025 illustre cette stratégie. Les attaques DDoS restent un phénomène durable, avec des défis majeurs en termes de résilience et de dépendance aux grands fournisseurs de protection.
La priorité des DSI en 2026 c'est encore et toujours la sécurité des systèmes et l'intégrité des données. Sans ces fondations, l'IA ne vous apportera aucune valeur.
Une entrrepise a découvert que des attaquants avaient exploité une API non documentée, créée par GitHub Copilot, our extraire des données de son système. Une étude de Veracode révèle que 45% du code généré par des IA contient des vulnérabilités, avec des taux encore plus élevés pour certains langages comme Java. La sécurité n'est toujours pas au coeur des préoccupations des fournisseurs de solutions.
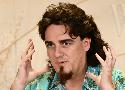
Dans une récente interview pour Fox News, Palmer Luckey, cofondateur d'Anduril, a défendu l'utilisation de l'IA pour prendre des décisions de vie ou de mort en temps de guerre. Il estime que les meilleures technologies disponibles doivent être utilisées pour minimiser les dommages collatéraux et maximiser l'efficacité. Luckey affirme que l'utilisation de l'IA dans la guerre est inévitable et que les États-Unis ont déjà franchi ce cap.
Les navigateurs enrichis à l'IA présentent des failles de sécurité importantes, d'autant plus si vous leur donnez accès à vos comptes
Les chercheurs de Cato Networks ont par exemple découvert une faille nommée HashJack, qui exploite le symbole # dans les URL pour les tromper. Cette attaque, simple mais efficace, utilise les fragments d'URL, habituellement inoffensifs, pour cacher des instructions malveillantes. Et bien entendu, les systèmes de sécurité traditionnels ne détectent pas cette attaque, car elle se déroule entièrement dans le navigateur.
Le "ClickFix" est une technique malveillante qui pousse les utilisateurs à effectuer des actions simples, comme des copier-coller, pour installer un logiciel nuisible. Pour se protéger, il est conseillé de ne pas cliquer précipitamment et d'utiliser un bloqueur de publicités. Bien que Windows soit la principale cible, Linux et macOS peuvent aussi être affectés.
Les Responsables de la Sécurité des Systèmes d'Information (RSSI) ont une durée moyenne en poste de trois ans, selon Tom Chapman, cofondateur du cabinet Icebergs. Cette durée varie selon le type d'entreprise : les RSSI de startups restent généralement 18 mois à deux ans, souvent en raison de l'épuisement professionnel et des budgets restreints. En revanche, ceux des grandes organisations, avec des budgets plus importants, restent plus longtemps, mais peuvent partir après trois ans par manque d'enthousiasme. La pression constante, les conflits internes et la responsabilité en cas d'incident de sécurité sont des facteurs majeurs de départ. Certains RSSI quittent leur poste pour des raisons de motivation ou se réorientent vers d'autres domaines. La communication et la gestion des risques sont des compétences clés, mais le rôle reste exigeant et stressant.
La rentrée est aussi le moment où les tentatives de fraudes et d'arnaques reviennent en force. Zataz nous propose une liste des 10 actions à surveiller.
Les serveurs Model Context Protocol (MCP), essentiels pour les modèles d'IA afin d'améliorer leur efficacité, présentent de graves risques de sécurité en raison de configurations non sécurisées. Des chercheurs ont découvert des centaines de serveurs MCP publiquement exposés avec des vulnérabilités critiques, telles que l'exposition par défaut à des réseaux non fiables et des chemins d'injection de commandes, pouvant mener à des exécutions de code arbitraire, des fuites de données sensibles et des attaques d'injection de prompt.
Si les solutions low-code et no-code ont de nombreux avantages, il ne faut pas oublier qu'elles sont aussi des inconvénients en termes de maintenance, de scalabilité ou de fermeture. Savoir les utiliser pour la bonne raisons est un facteur clé de succès
La sécurité IT en entreprise devient de plus en plus mature avec en particulier une progression de la stratégie "zero trust". Cependant, les menaces liées à l'AI générative renforcent les craintes de la "Shadow IT". 2025 pourait être une année pivot dans ce domaine
Découvrez SensCyber le module de formation de Cybermalveillance.gouv.fr et profitez en pour vous former et former vos collaborateurs
Le nouveau modèle de lunettes de REalware, les Navigator Z1, ont été présentées au CES. Elles ont les certifications ATEX/IECEx
Lex Persona, entreprise française, vous propose une solution de signature électronique gratuite qui convient parfaitement à de petits besoins sans sacrifier la sécurité.